
Jest kilka pułapek, o których trzeba wiedzieć, zanim dotknie się ekranu.
Wiele systemów pozwala przenieść zdjęcia do ukrytego albumu (np. „Ukryte” w iOS, „Folder zablokowany” w Zdjęciach Google, ukryte albumy w nakładkach producentów). Takie pliki nie zapisują się w zwykłej przestrzeni galerii i nie będą widoczne podczas standardowego przeglądania – dostęp do nich bywa dodatkowo chroniony biometrią lub osobnym kodem. Brak materiału w galerii nie oznacza więc, że telefon jest „czysty”.
Przestrzeń prywatna (kontener), potocznie „sejf”
Współczesne systemy oferują wydzielony, szyfrowany kontener na osobne aplikacje i pliki – funkcjonujący pod nazwami takimi jak folder zabezpieczony (Secure Folder), przestrzeń prywatna (Private Space), druga przestrzeń (Second Space) czy po prostu „sejf”. Taki obszar może mieć zupełnie inny kod dostępu niż samo urządzenie, a jego zawartość pozostaje niewidoczna z poziomu zwykłego pulpitu. W iOS albumy „Ukryte” i „Ostatnio usunięte” mogą wymagać dodatkowego uwierzytelnienia. W Google Photos elementy przeniesione do folderu zamkniętego są wyłączane z indeksowania i nie pojawiają się w siatce zdjęć, wynikach wyszukiwania ani w innych aplikacjach. W urządzeniach Samsung funkcja Secure Folder wykorzystuje odseparowaną, szyfrowaną przestrzeń, która może mieć własne uwierzytelnianie oraz zostać ukryta, przemianowana lub usunięta z głównego interfejsu. Co istotne, sejf bywa celowo zamaskowany – jego ikona może udawać niewinną aplikację, na przykład kalkulator czy notatnik. Z tego względu podwójna ikona tej samej aplikacji to sygnał, który powinien wzbudzić czujność.
Znikające wiadomości i utrata danych efemerycznych
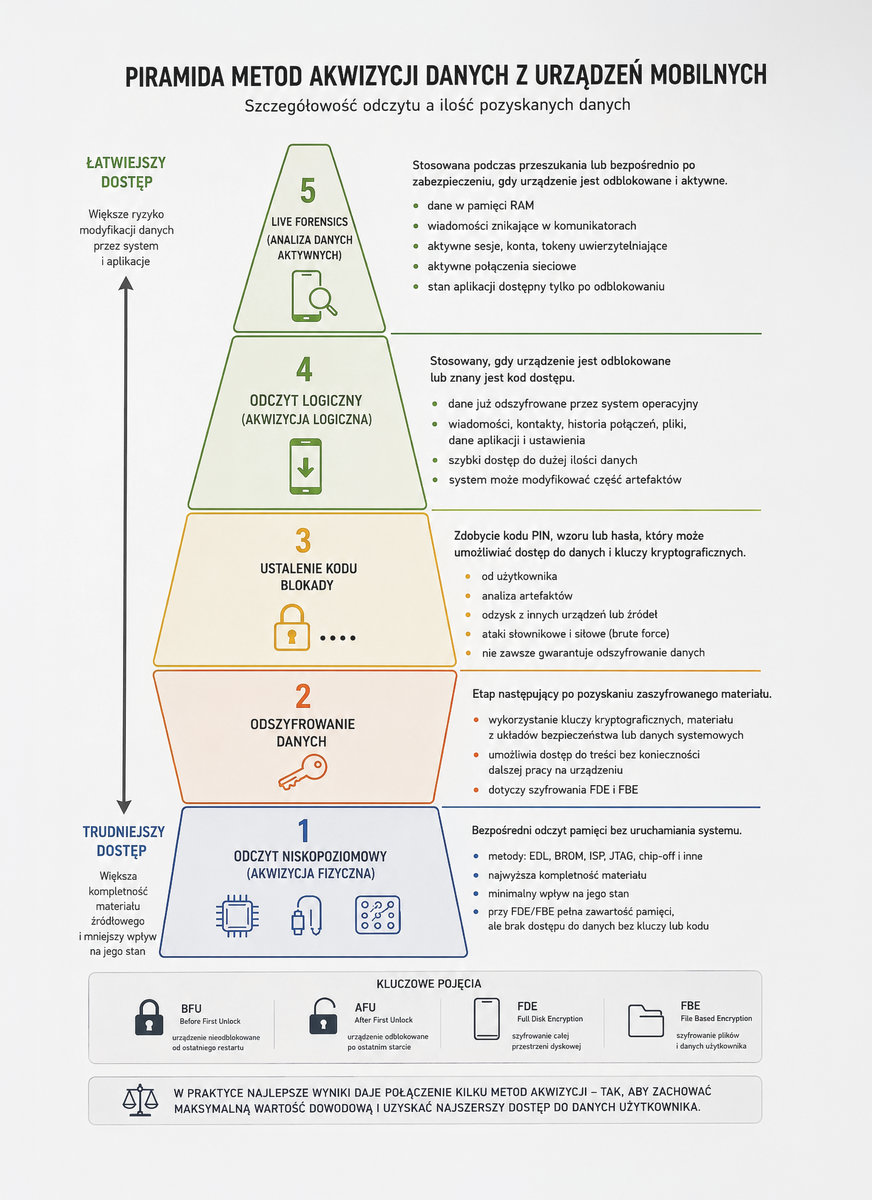
W wielu komunikatorach można ustawić – nierzadko indywidualnie dla konkretnej rozmowy – czas, po jakim wiadomość znika od momentu odczytania. Mechanizm jest podstępny: gdy wejdziemy w rozmowę i odczytamy wiadomość, licznik zaczyna odliczać, a treść po jego upływie znika bezpowrotnie i zwykle nie da się jej odzyskać. Pochopne otwarcie takiej konwersacji może więc samo w sobie zniszczyć dowód. Problem nie ogranicza się jednak do wiadomości znikających. Przywrócenie aktywności urządzenia – jego włączenie, ponowne połączenie z siecią lub uruchomienie określonych aplikacji – może spowodować bezpowrotną utratę treści efemerycznych (wiadomości znikających, materiałów „view once”, relacji, statusów i snapów), jednorazowych linków, danych w koszu po upływie retencji, a także danych technicznych: pamięci podręcznej (cache), historii sesji, tokenów uwierzytelniających, plików tymczasowych komunikatorów, historii przeglądania czy lokalnych kopii synchronizowanych z serwerami. Część informacji może zostać automatycznie nadpisana lub zastąpiona nowszymi danymi bez udziału użytkownika.
Dane ulotne kasowane z upływem czasu po włączeniu wyłączonego telefonu
Jeżeli włączymy wyłączony telefon, system zaktualizuje zegar, co może „dogonić” terminy zaplanowanych usunięć i doprowadzić do zniknięcia danych z funkcją czasową. Z upływem czasu lub w wyniku restartu mogą zniknąć m.in.: wiadomości z samozniszczeniem i media „do jednorazowego obejrzenia”; treści efemeryczne z założenia (np. obrazy w Snapchacie, relacje/statusy znikające po 24 godzinach); historia przeglądania, jeśli aplikacja ma ustawione automatyczne czyszczenie; jednorazowe kody SMS i historia powiadomień; dane sesji i tokeny logowania, które po wygaśnięciu zamykają dostęp do kont i chmury; wreszcie zawartość pamięci ulotnej (RAM), bezpowrotnie tracona przy każdym wyłączeniu i restarcie.
Zatem jeśli weryfikacja zawartości urządzenia na miejscu nie jest bezwzględnie konieczna, lepiej jej nie wykonywać i jak najszybciej przekazać urządzenie do badania w kontrolowanych warunkach.
Studium przypadku: kiedy dowód istnieje tylko przez chwilę
Policjanci prowadzili czynności w sprawie podejrzenia seksualnego wykorzystywania dziecka oraz posiadania i udostępniania treści pornograficznych z udziałem małoletnich. Podczas przeszukania ujawniono telefon należący do podejrzanego.
Przeprowadzając oględziny telefonu, funkcjonariusze ujawnili obciążające rozmowy w komunikatorze Telegram, wraz z przesyłanymi zdjęciami i filmami. Dodatkowo w historii przeglądarki odnaleziono odnośniki do stron zawierających materiały CSAM. Wszystko szczegółowo opisano w protokole oględzin.
Po zakończeniu czynności telefon prawidłowo zabezpieczono: przełączono w tryb samolotowy, zapakowano w folię bąbelkową i umieszczono w bezpiecznej torbie transportowej. Na metryczce zapisano kod dostępu, po czym telefon zdeponowano wraz z pozostałymi dowodami. Po miesiącu urządzenie, wraz z postanowieniem, przekazano do laboratorium. Biegli wykonali pełny odczyt systemu plików, zdekodowali dane i przygotowali raport.
Analiza raportu nie potwierdziła ustaleń z oględzin. W urządzeniu odnaleziono jedynie kilka miniaturek zapisanych w pamięci podręcznej (cache) komunikatora Telegram. Biegli opisali je w opinii, lecz nie stwierdzili zachowanych rozmów ani nie byli w stanie określić, czy pliki, których miniatury odnaleziono, były wysyłane czy odbierane. Funkcjonariusz pozostawał skonfundowany – podczas oględzin widział przecież pełną historię rozmów i materiały multimedialne.
Okazało się, że w trakcie oględzin nie zwrócono uwagi, że w Telegramie aktywna była funkcja automatycznego usuwania wiadomości (Auto-Delete) z okresem retencji 14 dni. W chwili czynności cały ciąg rozmów był jeszcze dostępny, dlatego funkcjonariusze mogli go zobaczyć i opisać. Urządzenie trafiło jednak do biegłych dopiero po miesiącu, a w tym modelu ekstrakcja nie była możliwa bez pełnego uruchomienia systemu. Po włączeniu telefonu Telegram przeprowadził synchronizację i zastosował skonfigurowane reguły usuwania. Wiadomości, zdjęcia i filmy, dla których upłynął czas retencji, nie były już dostępne w pamięci urządzenia, więc nie mogły zostać ujęte ani w raporcie, ani w opinii.
Do laboratorium nie przekazano też protokołu oględzin sporządzonego na miejscu. Biegli nie otrzymali informacji, jakie treści wcześniej ujawniono, w jakiej aplikacji się znajdowały i czy komunikator wykorzystywał funkcję znikających wiadomości. W efekcie nie mogli odnieść się do tych okoliczności w opinii ani wyjaśnić rozbieżności między ustaleniami funkcjonariuszy, a stanem urządzenia w chwili badania.
Przypadek ten pokazuje, że sam fakt odnalezienia dowodu cyfrowego nie wystarcza. Kluczowe znaczenie ma właściwe udokumentowanie kontekstu jego ujawnienia oraz niezwłoczne przekazanie tej wiedzy biegłym. Współczesne komunikatory coraz częściej wykorzystują mechanizmy automatycznego usuwania danych – informacje widoczne podczas oględzin mogą po kilku dniach lub tygodniach bezpowrotnie zniknąć. Dlatego protokół oględzin nie jest formalnością, lecz jednym z najważniejszych elementów zabezpieczania cyfrowego materiału dowodowego.
Przed podjęciem jakichkolwiek czynności z zabezpieczonym sprzętem warto mieć na uwadze, że inaczej wygląda zabezpieczenie telefonu przypadkowego użytkownika, a inaczej urządzenia osoby o wysokich kompetencjach technicznych. Tam, gdzie w grę wchodzą duże pieniądze i działalność komercyjna, rośnie prawdopodobieństwo, że oprogramowanie przygotowano specjalnie, a urządzenie celowo skonfigurowano pod kątem utrudniania śledztwa. Rozpoznanie operacyjne, ustalenia z wcześniejszych etapów oraz sam wygląd i zachowanie urządzenia (nietypowy system, komunikaty na ekranie blokady, podwójne ikony) pozwalają adekwatnie dobrać poziom czujności i – w uzasadnionych przypadkach – od początku zaangażować biegłego, funkcjonariusza z laboratorium kryminalistycznego lub specjalistę z Centralnego Biura Zwalczania Cyberprzestępczości (CBZC), dysponującego odpowiednimi kompetencjami i narzędziami.
podkom. Patryk Misiórski
Centralne Biuro Zwalczania Cyberprzestępczości, Zarząd w Gdańsku
Tomasz Sidor
biegły sądowy z zakresu informatyki śledczej, Instytut Antrotech
Bartosz Mataczyński
biegły sądowy z zakresu analizy urządzeń mobilnych, Instytut Antrotech
zdj. autorzy